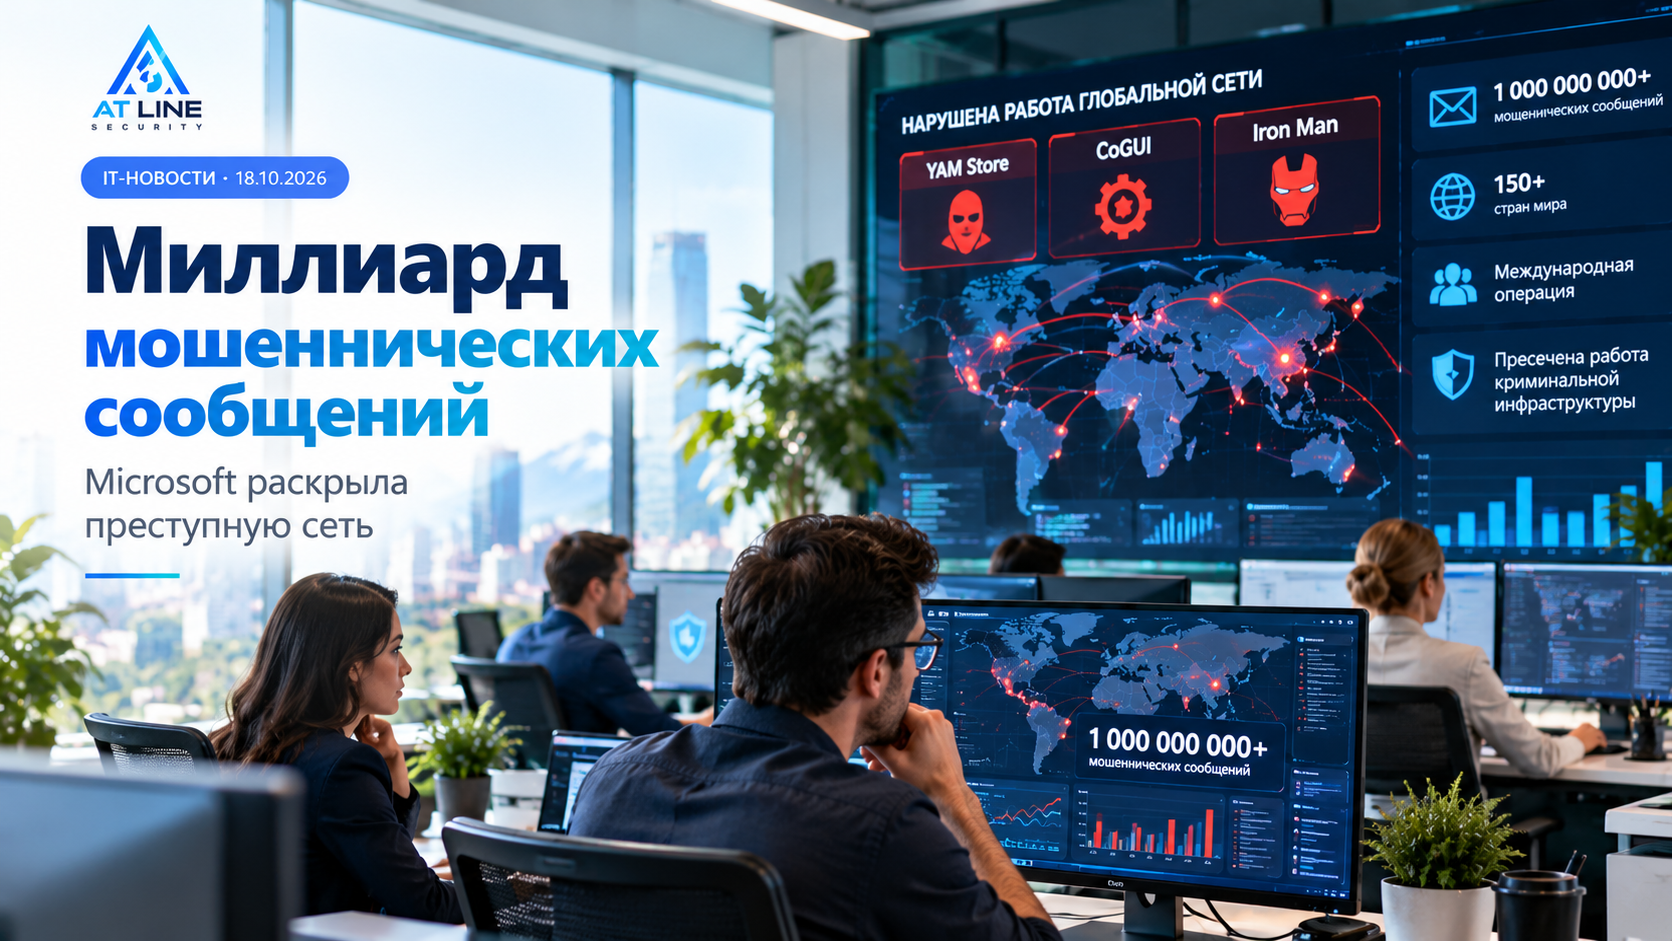
Microsoft раскрыла сеть мошенников, отправивших более миллиарда сообщений: как защитить свои деньги
18 октября 2026 года | IT-Новости | AT Line Security
Представьте, что на ваш смартфон приходит SMS: «Ваша посылка задержана. Для получения необходимо уточнить адрес доставки». В сообщении указана ссылка, а открывшаяся страница выглядит практически так же, как официальный сайт известной службы доставки.
Вы вводите свои данные, номер банковской карты или код подтверждения — и информация попадает к мошенникам.
Такие ситуации знакомы многим пользователям интернета. Но за отдельным сообщением может стоять не один злоумышленник, а целая международная инфраструктура.
14 октября 2026 года Microsoft объявила о масштабной операции против сети сервисов, помогавших организовывать мошеннические рассылки по всему миру.
По данным Microsoft, с января 2026 года эта инфраструктура способствовала распространению более миллиарда вредоносных сообщений, нацеленных на пользователей и более 75 тысяч организаций.
Разбираемся, что обнаружили специалисты, как работают современные мошеннические схемы и какие меры безопасности особенно важны для жителей Казахстана.
Что произошло: Microsoft раскрыла огромную мошенническую сеть
Расследование началось после серии мошеннических кампаний, обнаруженных в Японии.
Специалисты Microsoft совместно с правоохранительными органами и компаниями по кибербезопасности установили, что разные подозрительные сообщения связаны с целой экосистемой преступных сервисов.
Ключевыми элементами сети оказались три платформы:
YAM Store — подпольная площадка по продаже аккаунтов и инфраструктуры.
CoGUI — набор инструментов для создания поддельных сайтов и мошеннических сообщений.
Iron Man — платформа с готовыми шаблонами для массовых фишинговых кампаний.
Microsoft и организация Health-ISAC добились через американский суд возможности изъять и перенаправить домены, обслуживавшие часть этой инфраструктуры.
Компания также сообщила об отключении более 20 тысяч связанных учётных записей и блокировании более 100 тысяч доменов, использовавшихся для мошенничества.
При этом речь идёт о нарушении работы инфраструктуры преступников, а не о гарантированном окончательном уничтожении всех связанных мошеннических групп.
Более миллиарда сообщений: насколько масштабной была схема?
По оценке Microsoft, с января 2026 года через связанные преступные сервисы были организованы рассылки колоссального масштаба.
Ключевые цифры расследования:
Более 1 миллиарда мошеннических писем и SMS.
Свыше 75 тысяч организаций среди целей атак.
Более 150 стран, затронутых деятельностью преступной инфраструктуры.
Свыше 750 миллионов сообщений, направленных пользователям Microsoft.
Более 2300 шаблонов поддельных сайтов и сообщений в одном из выявленных наборов инструментов.
Эти цифры показывают, что современное интернет-мошенничество давно перестало быть исключительно ручной работой отдельных злоумышленников.
Существуют целые теневые платформы, где можно приобрести готовые инструменты для проведения преступных кампаний.
При этом количество сообщений не равно количеству пострадавших людей. Не каждый получатель открыл подозрительную ссылку, а тем более передал свои данные.
Как работала система мошенничества?
Одна из особенностей обнаруженной инфраструктуры — распределение задач между разными участниками.
Одни предоставляли учётные записи и облачную инфраструктуру. Другие создавали инструменты для поддельных сайтов. Третьи непосредственно рассылали сообщения потенциальным жертвам.
Такое разделение позволяет быстро запускать новые мошеннические кампании.
Поддельные сайты банков
Мошенники создают страницу, которая внешне копирует сайт финансовой организации.
Пользователь переходит по ссылке из сообщения и видит знакомый дизайн, логотип и поля авторизации.
Если человек вводит пароль или платёжные реквизиты, информация может попасть злоумышленникам.
Фальшивые уведомления о доставке
Один из наиболее распространённых сценариев выглядит так:
«Курьер не смог доставить вашу посылку. Подтвердите адрес и оплатите повторную доставку».
В сообщении может быть указана небольшая сумма, чтобы запрос не выглядел подозрительным.
Основная цель преступников часто заключается не в этой сумме, а в получении банковских данных.
Поддельные сообщения государственных органов
Другой вариант — уведомление о штрафе, задолженности или необходимости подтвердить личность.
Такие сообщения создают ощущение срочности и могут содержать угрозу дополнительных санкций.
Человек пытается быстрее решить проблему и не всегда внимательно проверяет адрес сайта.
Почему мошеннические сайты выглядят настолько правдоподобно?
Раньше одним из признаков мошенничества были плохо оформленные страницы, странные логотипы и многочисленные ошибки в тексте.
Сегодня ситуация изменилась.
Современные инструменты позволяют злоумышленникам быстро создавать сайты, внешне похожие на страницы известных организаций.
Исследователи Microsoft обнаружили, что набор Iron Man содержал тысячи шаблонов, предназначенных для имитации банков, интернет-магазинов, государственных организаций и служб доставки.
При этом мошенникам необязательно взламывать оригинальные сайты компаний.
Они могут создать отдельный ресурс, скопировать визуальный стиль известного бренда и использовать доменное имя, похожее на настоящий адрес.
Поэтому красивый сайт с официальным логотипом ещё не означает, что ему можно доверять.
Даже наличие HTTPS и значка защищённого соединения не гарантирует, что сайт принадлежит заявленной организации.
Как мошенники использовали облачные сервисы Microsoft и Google?
В ходе расследования специалисты обнаружили схемы использования мошеннических или незаконно полученных аккаунтов Microsoft и Google.
Такие аккаунты могли применяться для размещения данных, отправки сообщений и обслуживания поддельных страниц.
В некоторых случаях преступники использовали домены организаций, срок регистрации которых истёк.
Это позволяло создавать видимость легитимной организации и использовать ранее известное доменное имя.
Важно понимать: подобная деятельность не означает, что сами Microsoft или Google являются организаторами мошенничества.
Речь идёт о злоупотреблении облачными сервисами и учётными записями со стороны преступников.
Почему эта новость важна для Казахстана?
Казахстан активно использует мобильный банкинг, интернет-магазины, онлайн-доставку и электронные государственные услуги.
Многие жители ежедневно получают SMS, уведомления в мессенджерах, сообщения банков и ссылки для оплаты.
Поэтому схемы, обнаруженные в международном расследовании, актуальны и для казахстанских пользователей.
Мошенническое сообщение может имитировать:
уведомление банка о подозрительной операции;
сообщение службы доставки;
подтверждение заказа интернет-магазина;
уведомление о штрафе;
сообщение от государственного сервиса;
предложение получить компенсацию или выплату.
При этом нет оснований утверждать, что все перечисленные казахстанские сервисы непосредственно пострадали от раскрытой сети. Речь идёт о потенциально применимых мошеннических сценариях.
Главный риск для пользователя — переход по неизвестной ссылке и самостоятельная передача конфиденциальных сведений.
Семь признаков мошеннического сообщения
1. Вас заставляют торопиться
«Оплатите в течение 15 минут», «ваша карта будет заблокирована», «посылка будет уничтожена».
Искусственная срочность снижает внимательность.
2. Сообщение содержит неизвестную ссылку
Адрес может отличаться от официального домена всего несколькими символами.
Особенно осторожно относитесь к сокращённым ссылкам и адресам, не совпадающим с сайтом организации.
3. Требуют сообщить код из SMS
Коды подтверждения, пароли и одноразовые ключи нельзя передавать посторонним.
4. Запрашивают банковские реквизиты
Сомнительный сайт может попросить ввести номер карты, срок действия и CVV/CVC.
Наличие привычного дизайна ещё не подтверждает законность такого запроса.
5. Обращаются от имени банка или государственного органа
Мошенники часто используют известные названия, чтобы вызвать доверие.
6. Вас просят установить неизвестное приложение
Под видом защиты аккаунта или подтверждения личности могут распространяться вредоносные программы.
7. Собеседник требует сохранять разговор в тайне
Просьба никому не сообщать о происходящем — серьёзный повод прекратить общение и самостоятельно проверить информацию.
Что делать, если вы уже перешли по мошеннической ссылке?
Сам факт открытия страницы ещё не обязательно означает кражу денег.
Дальнейшие действия зависят от того, что вы успели сделать.
Если только открыли ссылку: закройте страницу и не вводите никаких данных.
Если указали пароль: немедленно измените его через официальное приложение или сайт сервиса. Проверьте активные сеансы и включите двухфакторную аутентификацию.
Если ввели данные банковской карты: срочно свяжитесь с банком через официальный номер или мобильное приложение. При необходимости заблокируйте карту.
Если сообщили код подтверждения: предупредите банк или соответствующий сервис о возможном захвате аккаунта.
Если установили неизвестное приложение: отключите его доступ к важным разрешениям, выполните проверку устройства и обратитесь к специалисту, если появились признаки компрометации.
Если деньги уже списаны, сохраните сообщения, ссылки, сведения об операциях и обратитесь в банк и правоохранительные органы.
Как компаниям защитить сотрудников и клиентов?
Для бизнеса последствия фишинговых атак могут быть серьёзнее, чем для отдельного пользователя.
Одна украденная корпоративная учётная запись способна открыть доступ к электронной почте, документам, внутренним системам и данным клиентов.
Поэтому компаниям рекомендуется:
Использовать многофакторную аутентификацию, предпочтительно устойчивую к фишингу.
Ограничивать права доступа сотрудников.
Настроить защиту корпоративной почты и домена.
Регулярно проверять обновления серверов и программ.
Организовать независимое резервное копирование.
Обучать сотрудников распознаванию подозрительных писем и сайтов.
Контролировать активные сеансы, устройства и необычные попытки входа.
Для организаций, использующих CRM, корпоративную почту и собственные веб-сервисы, важно предусмотреть также защиту API-ключей и журналирование подозрительных действий.
Означает ли операция Microsoft конец массового фишинга?
К сожалению, нет.
Отключение крупной мошеннической инфраструктуры затрудняет преступникам работу и лишает их части ресурсов.
Однако другие группы могут использовать альтернативные площадки, новые домены и собственные инструменты.
Поэтому международная операция Microsoft — значимое достижение в борьбе с киберпреступностью, но не окончательное решение проблемы интернет-мошенничества.
Для пользователей главным инструментом защиты остаются внимательность и соблюдение базовых правил цифровой безопасности.
Вывод
История YAM Store, CoGUI и Iron Man показывает, насколько масштабной стала современная индустрия интернет-мошенничества.
Преступникам больше необязательно самостоятельно создавать каждую страницу и вручную отправлять тысячи сообщений. Готовые инструменты позволяют организовывать массовые кампании, имитирующие известные компании и организации.
Именно поэтому важно проверять не только содержание сообщений, но и реальные адреса сайтов, происхождение запросов и безопасность собственных аккаунтов.
AT Line Security следит за новостями информационных технологий и цифровой безопасности, разрабатывает сайты, приложения, программные решения и интеграции для компаний Казахстана.
Мы рекомендуем бизнесу уделять внимание защите корпоративных систем, резервному копированию и безопасной работе с клиентскими данными.
AT Line Security — технологии должны помогать вашему бизнесу, а не становиться источником риска.
Официальный сайт: https://atline.kz
Материал подготовлен 18 октября 2026 года на основании сообщений Microsoft от 14 октября 2026 года.
Источники
Microsoft — Disrupting the service economy behind transnational cybercrime operations, 14 октября 2026 года.
Microsoft Threat Intelligence — The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime, 14 октября 2026 года.
The Verge — Microsoft and Japan took down a cybercrime network behind over a billion scam messages.
SecurityWeek — Microsoft Disrupts Chinese-Language Phishing Market Behind 1B+ Messages.