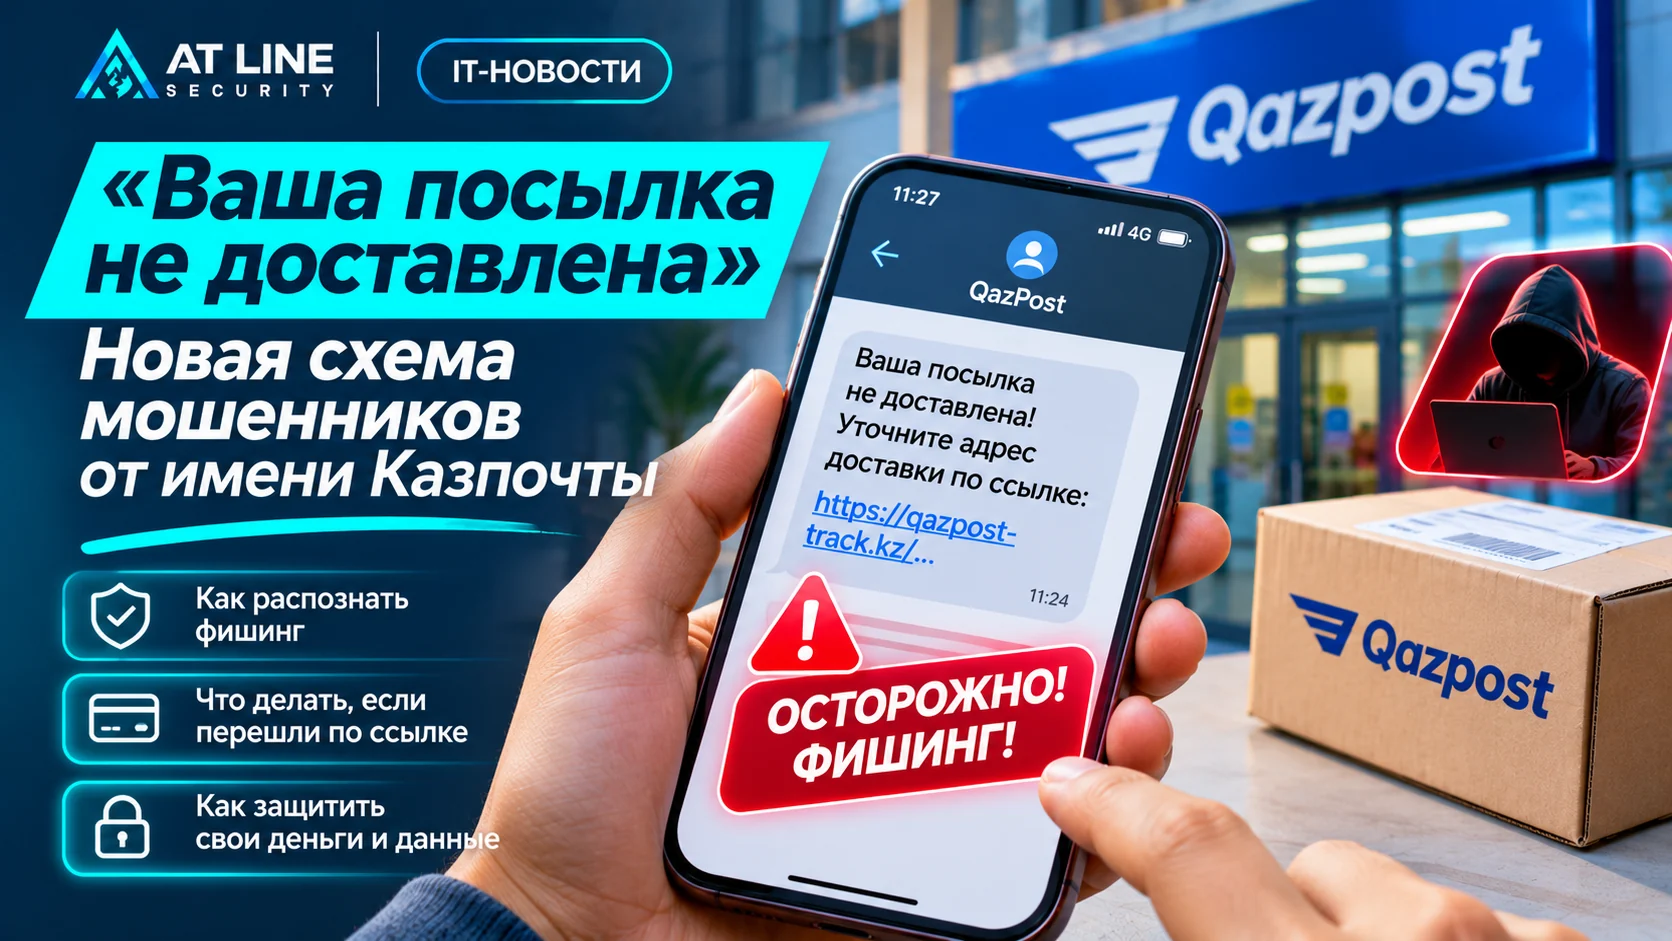
«Ваша посылка не доставлена»: казахстанцев атакуют мошенники от имени Казпочты — как не потерять деньги?
20 ноября 2026 года | IT-Новости | AT Line Security
Представьте: вы заказали товар через интернет и ждёте доставку. Вдруг на смартфон приходит SMS: «Ваша посылка не доставлена. Уточните адрес, иначе отправление будет возвращено». Ниже — ссылка на сайт, очень похожий на Казпочту.
Казалось бы, ничего необычного. Достаточно открыть ссылку, указать адрес и дождаться курьера.
Но именно так может начинаться мошенничество, целью которого становятся ваши персональные данные и деньги.
В ноябре 2026 года в Казахстане зафиксирована новая волна подобных сообщений.
9 ноября Qazpost предупредила клиентов об опасных SMS, а 12 ноября Генеральная прокуратура Республики Казахстан опубликовала официальное сообщение о мошеннической схеме.
Злоумышленники выдают себя за сотрудников Казпочты, отправляют поддельные уведомления и предлагают перейти на фальшивый сайт доставки.
Разбираемся, как работает эта схема, почему сообщения выглядят убедительно и что необходимо сделать, если вы уже открыли подозрительную ссылку.
Генпрокуратура Казахстана предупредила о новой волне мошенничества
12 ноября 2026 года Генеральная прокуратура опубликовала предупреждение под названием «Несуществующая посылка: новая схема мошенничества».
По информации ведомства, подозрительные сообщения начали фиксировать с 9 ноября.
В официальном сообщении указан иностранный телефонный номер, использовавшийся для рассылки:
+212 6 12 82 15 27
Код +212 относится к международной телефонной нумерации Марокко. Однако это не доказывает, что организаторы мошенничества физически находятся в этой стране.
Кроме того, Генпрокуратура предупреждает: сообщения могут поступать и с других номеров.
Поэтому блокировка одного конкретного отправителя не гарантирует защиту от подобных атак.
Что пишут мошенники?
Получателю сообщают о якобы предстоящей доставке почтового отправления.
Затем утверждают, что необходимо подтвердить или уточнить адрес.
Для этого предлагают открыть ссылку из SMS и заполнить форму.
Иногда к сообщению прилагается подробная инструкция, объясняющая, как перейти на страницу и внести сведения.
Главная цель — убедить человека, что он проходит обычную процедуру доставки.
Но ссылка ведёт не на настоящий сервис Казпочты, а на поддельный сайт, созданный мошенниками.
Казпочта тоже выпустила официальное предупреждение
9 ноября 2026 года Qazpost опубликовала сообщение «Осторожно, мошенники!».
Компания подтвердила, что её клиентам начали поступать подозрительные SMS от имени почтовой службы.
Qazpost рекомендует не отвечать на такие сообщения, не переходить по неизвестным ссылкам и не передавать личные сведения, адрес доставки, банковские реквизиты и коды подтверждения.
Проверять статус посылки необходимо самостоятельно через официальный сайт qazpost.kz или приложение Qazpost.
Это принципиально важный момент: даже если в сообщении указан логотип известной организации, он не подтверждает подлинность отправителя.
Как работает мошенническая схема: пять этапов
Разберём механизм атаки на простом примере.
Этап 1. Человек получает сообщение о посылке
На телефон приходит SMS о проблеме с доставкой.
Текст может выглядеть следующим образом:
«Не удалось доставить посылку из-за некорректного адреса. Уточните данные для повторной доставки».
Это условный пример, составленный для объяснения схемы, а не дословный текст зафиксированного мошеннического сообщения.
Злоумышленники рассчитывают, что получатель действительно ожидает товар.
Но даже если человек ничего не заказывал, сообщение может вызвать любопытство.
Этап 2. Мошенники создают ощущение срочности
В некоторых вариантах подобных схем получателю сообщают, что без подтверждения адреса посылку вернут отправителю или потребуют дополнительную оплату.
Цель — заставить человека действовать быстро, не проверяя информацию.
Чем меньше времени пользователь тратит на размышления, тем выше вероятность ошибки.
Этап 3. Пользователь открывает поддельный сайт
Мошенническая страница имитирует оформление настоящего почтового сервиса.
На ней могут присутствовать логотип, привычные цвета, поля для адреса и кнопки подтверждения доставки.
Внешнее сходство с известным сайтом создаёт ложное ощущение безопасности.
Но дизайн можно скопировать.
Проверять необходимо не только внешний вид страницы, но и адрес сайта в браузере.
Этап 4. Происходит сбор данных
Посетителю предлагают указать имя, номер телефона, адрес проживания или другие сведения.
В более опасных вариантах подобных атак пользователя перенаправляют на поддельную платёжную страницу.
Например, предлагают оплатить небольшую сумму за повторную доставку.
Человек вводит номер банковской карты, срок действия и CVV/CVC.
Эти данные могут попасть к злоумышленникам.
Этап 5. Мошенники пытаются получить деньги
После получения конфиденциальной информации преступники могут попытаться провести платёж или использовать данные в других мошеннических сценариях.
Иногда дополнительно запрашивается одноразовый SMS-код.
Это особенно опасно, поскольку код может использоваться для подтверждения входа или финансовой операции.
Никому не сообщайте коды подтверждения — даже если собеседник представляется сотрудником банка, почты или государственного органа.
Почему мошенники начали писать на казахском языке?
Одна из особенностей ноябрьской схемы — сообщения на государственном языке.
Генеральная прокуратура отдельно обращает на это внимание.
Злоумышленники используют официально-деловой стиль, характерные для уведомлений формулировки и оформление, напоминающее сообщения настоящей почтовой службы.
Это может повышать доверие получателей.
Человек видит текст на привычном языке, упоминание известной организации и понятную просьбу уточнить адрес.
В результате сообщение кажется более убедительным.
Однако язык, грамотность и официальное оформление не являются доказательством подлинности SMS.
Мошенники могут использовать русский, казахский и другие языки, а также автоматически переводить и адаптировать свои сообщения.
Что такое фишинг простыми словами?
Фишинг — это способ обмана, при котором злоумышленники выдают себя за доверенную организацию, чтобы получить конфиденциальную информацию или заставить человека совершить опасное действие.
Например, создают копию сайта банка, почты, интернет-магазина или государственного портала.
Внешне страница может практически не отличаться от настоящей.
Но введённые данные отправляются не в официальный сервис, а под контролем преступников.
Фишинг распространяется через электронную почту, сайты, мессенджеры и социальные сети.
Если атака выполняется через SMS, её также называют смишингом — от английского SMS phishing.
В случае с Казпочтой ключевым инструментом стала рассылка поддельных уведомлений о доставке.
Как отличить настоящее сообщение Казпочты от мошеннического?
Есть несколько признаков, которые должны насторожить.
Неожиданное уведомление. Особенно если вы не ожидаете посылку и не знаете номер отправления.
Подозрительная ссылка. Адрес отличается от официального домена почтовой службы или содержит посторонние слова.
Просьба срочно подтвердить информацию. Мошенники часто создают искусственный дефицит времени.
Запрос банковских данных. На неизвестной странице предлагают указать полные реквизиты карты.
Требование сообщить SMS-код. Это серьёзный признак мошенничества.
Неизвестный международный номер. Сам по себе иностранный номер не доказывает обман, но в сочетании с подозрительной ссылкой требует осторожности.
А если сайт выглядит как настоящий?
Этого недостаточно.
Мошенники способны копировать изображения, фирменные цвета и элементы интерфейса.
Кроме того, наличие HTTPS и значка замка в браузере не гарантирует, что сайт принадлежит настоящей организации.
HTTPS означает защищённое соединение с определённым сервером, но не подтверждает добросовестность владельца.
Надёжнее самостоятельно набрать qazpost.kz в адресной строке браузера, а не переходить по ссылке из SMS.
Что делать, если вы получили подозрительное SMS?
 Если сообщение вызывает сомнения, не выполняйте предложенные действия.
Не переходите по ссылке и не отвечайте отправителю.
Если ожидаете посылку, откройте официальный сайт Qazpost или установленное ранее приложение.
Найдите нужное отправление по трек-номеру, полученному от продавца или отправителя.
При необходимости обратитесь в контакт-центр Казпочты по номеру 1499.
Не используйте для проверки номера телефонов, указанные в самом подозрительном сообщении.
Также можно заблокировать отправителя и отметить SMS как спам.
Если сообщение содержит признаки мошенничества, сохраните его для возможной передачи правоохранительным органам.
Вы уже перешли по ссылке: что делать?
Многие люди начинают паниковать сразу после открытия подозрительной страницы.
Но важно понимать: сам факт перехода по ссылке не означает, что банковская карта уже скомпрометирована.
Риск зависит от того, какие действия были выполнены дальше.
Ситуация №1. Вы открыли сайт, но ничего не вводили
Закройте страницу.
Не скачивайте предложенные файлы и не разрешайте установку приложений.
Проверьте, не появились ли неизвестные загрузки или запросы разрешений.
Обновите браузер и операционную систему, если доступны обновления безопасности.
Если устройство начало вести себя необычно, выполните проверку средствами защиты и при необходимости обратитесь к специалисту.
Ситуация №2. Вы указали имя, телефон или адрес
Прекратите взаимодействие с сайтом.
Учитывайте, что полученная информация может использоваться для дальнейших попыток обмана.
Например, вам могут позвонить якобы из банка или службы доставки, называя уже известные им сведения.
Не подтверждайте личность собеседника только потому, что он правильно называет ваше имя и адрес.
Не сообщайте дополнительные данные, пароли и коды.
Ситуация №3. Вы ввели данные банковской карты
Немедленно заблокируйте карту через официальное приложение банка или его контакт-центр.
Сообщите банку, что реквизиты введены на подозрительном сайте.
Попросите оценить необходимость перевыпуска карты и проверки операций.
Если появились неизвестные списания, сразу сообщите о них банку и уточните порядок оспаривания.
Сохраните SMS, адрес подозрительного сайта и сведения о проведённых операциях.
Скорость обращения имеет большое значение, но возврат денежных средств не гарантирован.
Ситуация №4. Вы сообщили одноразовый SMS-код
Незамедлительно свяжитесь с организацией, от имени которой был отправлен код.
Если он предназначался для входа в банковское приложение, попросите заблокировать подозрительные сеансы и защитить счёт.
Если код касался другой учётной записи, смените пароль и завершите неизвестные сеансы.
Включите дополнительную защиту, если она доступна.
Ситуация №5. Вы установили приложение по ссылке
Это наиболее опасный вариант, особенно если приложение запрашивает доступ к SMS, уведомлениям, специальным возможностям Android или управлению устройством.
Не вводите дополнительные пароли и банковские данные.
Отключите подозрительное устройство от сети, если есть признаки вредоносной активности.
Свяжитесь с банком с другого доверенного устройства.
Для удаления вредоносного приложения и проверки телефона может потребоваться помощь специалиста. При серьёзном компрометировании разумно рассмотреть полный сброс устройства после сохранения необходимых данных.
Как обратиться в полицию Казахстана?
Если вы потеряли деньги или обнаружили попытку незаконного доступа к счетам, необходимо обратиться в правоохранительные органы.
В Казахстане можно использовать:
102 — полиция.
qamqor.gov.kz — официальный ресурс, через который доступна подача заявления в полицию.
При обращении подготовьте имеющиеся доказательства: скриншоты сообщений, информацию о переводах, реквизиты операций, время события и адрес подозрительного ресурса.
Также обратитесь в банк, если речь идёт о финансовых операциях.
Не следует рассчитывать, что обычная блокировка телефонного номера автоматически остановит попытки мошенничества.
Злоумышленники могут менять номера, сайты и способы связи.
Могут ли мошенники оформить кредит на ваше имя?
Само по себе знание номера телефона или адреса обычно недостаточно для законного оформления кредита.
Однако преступники могут использовать полученную информацию для дальнейшей социальной инженерии, попыток захвата учётных записей и обмана с кодами подтверждения.
Если есть опасения относительно мошеннических займов, в Казахстане предусмотрена услуга добровольного отказа от получения банковских займов и микрокредитов.
Она доступна через eGov.kz и eGov Mobile.
Важно: такой отказ — дополнительная мера снижения риска, а не абсолютная гарантия защиты от любого мошенничества.
Почему подобные схемы особенно опасны во время интернет-покупок?
Покупатели регулярно получают уведомления из интернет-магазинов, маркетплейсов и служб доставки.
Поэтому сообщение о посылке выглядит вполне привычно.
К тому же человек может одновременно ожидать несколько заказов и не помнить, какая компания занимается доставкой каждого отправления.
Этим и пользуются мошенники.
Они не обязательно знают, что конкретный человек действительно заказал товар.
Рассылка может быть массовой.
Часть получателей проигнорирует сообщение, но другие окажутся в ситуации, когда уведомление совпадёт с ожидаемой доставкой.
Именно такое совпадение делает простую мошенническую SMS-рассылку потенциально эффективной.
Мошенничество от имени почты — не совершенно новая схема
Хотя Генпрокуратура сообщила о новой зафиксированной волне в ноябре 2026 года, сам механизм доставки поддельных уведомлений известен давно.
Например, в мае 2025 года Qazpost уже предупреждала о сообщениях, в которых пользователей просили уточнить адрес доставки по сторонней ссылке.
В июне 2026 года Агентство Республики Казахстан по регулированию и развитию финансового рынка описало другую схему: после SMS человеку звонит лжесотрудник почтовой службы и просит продиктовать код подтверждения.
Таким образом, речь идёт о новой активности мошенников с применением уже известных методов социальной инженерии.
Разница заключается в конкретных отправителях, языке сообщений, оформлении поддельных сайтов и способах получения информации.
Как защитить смартфон и банковские данные?
Полностью исключить получение мошеннических сообщений невозможно.
Но можно значительно снизить вероятность финансового ущерба.
Проверяйте отправителя. Не доверяйте сообщению только потому, что оно выглядит официальным.
Открывайте сайты самостоятельно. Используйте известные официальные адреса или заранее установленные приложения.
Не сообщайте SMS-коды. Никому, независимо от представляемой организации.
Используйте надёжные пароли. Не применяйте один пароль на нескольких важных сервисах.
Включайте дополнительную аутентификацию. Особенно для электронной почты, банков и основных учётных записей.
Настройте уведомления о платежах. Это поможет быстрее заметить подозрительные операции.
Обновляйте приложения. Устаревшие версии могут содержать исправленные впоследствии уязвимости.
Объясните схему родственникам. Особенно тем, кто редко проверяет адреса сайтов и не знаком с фишингом.
Не стоит считать, что технически грамотные пользователи полностью защищены от таких атак.
Мошенники используют психологическое давление, срочность и доверие к известным организациям.
Чем эта проблема опасна для бизнеса?
Фишинг угрожает не только обычным пользователям.
Сотрудник компании может получить поддельное письмо о счёте, доставке документов или подтверждении заказа.
Если он откроет вредоносную ссылку и введёт корпоративный пароль, злоумышленники могут попытаться получить доступ к рабочим сервисам.
Особенно чувствительны системы, в которых хранятся клиентские сведения, документы и коммерческая информация.
Поэтому компаниям полезно использовать многофакторную аутентификацию, ограничение прав, резервное копирование, контроль доступов и обучение сотрудников.
Для корпоративных сайтов и клиентских приложений также важно корректно проектировать формы, авторизацию и передачу данных.